Category
ランサムウェア被害はどこに通報・相談する?
ランサムウェア被害が発生すると、
「警察に連絡すればいいのか」
「IPAとJPCERT/CCは何が違うのか」
「何を準備して相談すればいいのか」
と迷うことがあります。
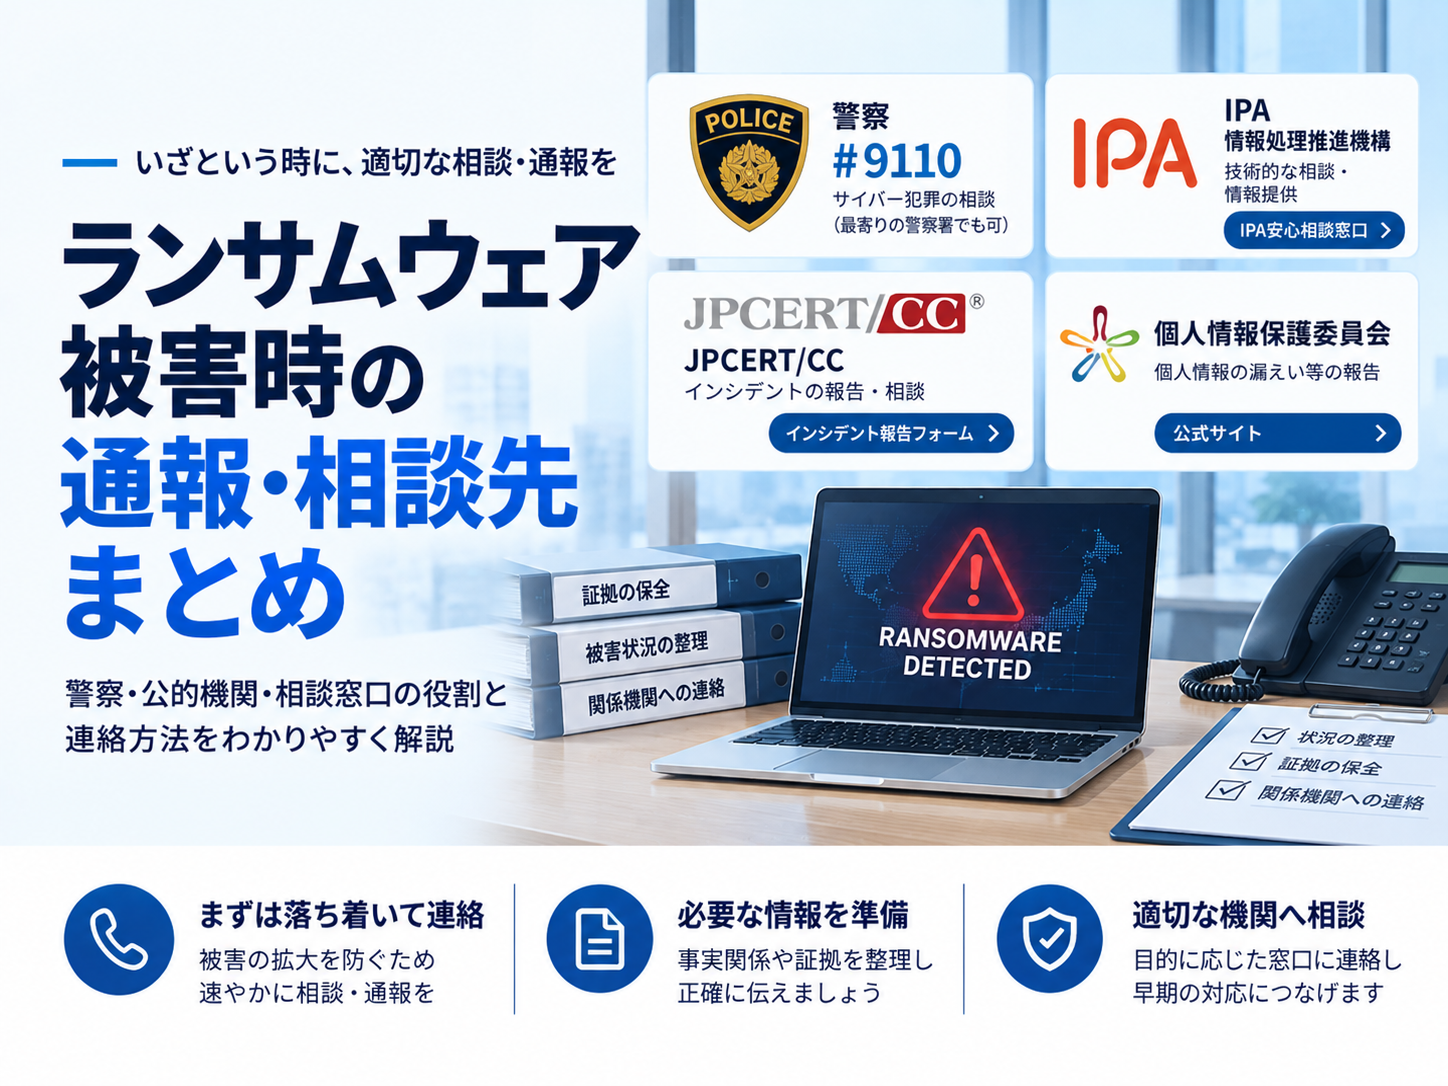
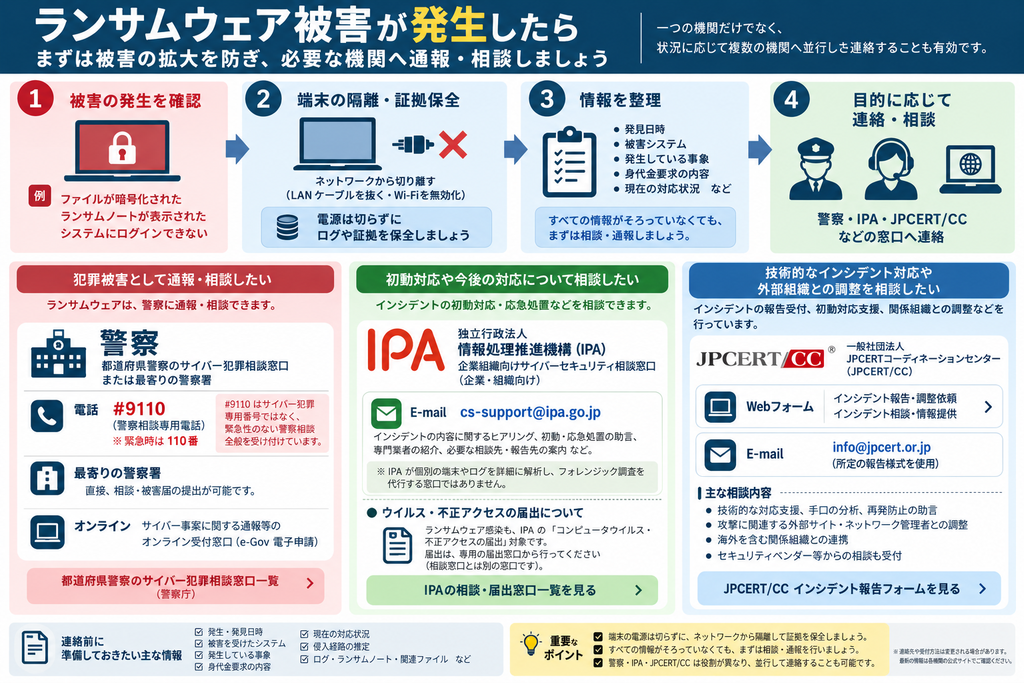
ランサムウェア被害では、警察・IPA・JPCERT/CCでそれぞれ役割が異なります。
まずは被害拡大を防止したうえで、目的に応じた窓口へ通報・相談しましょう。
まずやること
ランサムウェア感染が疑われる場合は、外部機関への連絡と並行して、次の対応を行います。
- 感染した端末をネットワークから隔離する
- LANケーブルを抜く、Wi-Fiを無効にする
- 端末の電源はむやみに切らない
- ログやランサムノートなどの証拠を保存する
電源を切ると、調査に必要な情報が失われる可能性があります。
「隔離するが、電源は切らない」ことを基本として対応します。
どこに連絡すればいい?
まずは、この3つを覚えておけば十分です。
| 目的 | 相談・通報先 | 主な連絡方法 |
|---|---|---|
| 犯罪被害として通報・相談したい | 警察 | #9110、最寄りの警察署、サイバー犯罪相談窓口 |
| 初動対応や今後の対応を相談したい | IPA | cs-support@ipa.go.jp |
| 技術的な対応や外部組織との調整を相談したい | JPCERT/CC | Webフォーム、info@jpcert.or.jp |
迷った場合は複数機関へ連絡しても問題ありません
警察・IPA・JPCERT/CCは、それぞれ役割が異なります。
例えば、
警察
→ 犯罪被害として通報
IPA
→ 初動対応について相談
JPCERT/CC
→ 技術的な対応や関係組織との調整を相談
というように、並行して連絡することもできます。
1.警察|犯罪被害として通報・相談したい
ランサムウェアによる、
- ファイルの暗号化
- 身代金要求
- 情報窃取
- 不正アクセス
などが確認された場合は、警察へ通報・相談できます。
主な連絡先
①警察相談専用電話 #9110
#9110は、サイバー犯罪専用番号ではなく、警察への相談を受け付ける全国共通の相談窓口です。
緊急性が高い場合は、110番を利用してください。
②最寄りの警察署
被害届の提出を希望する場合などは、最寄りの警察署へ相談します。
③都道府県警察のサイバー犯罪相談窓口
各都道府県警察には、サイバー犯罪に関する相談窓口が設置されています。
④オンライン
警察庁では、サイバー事案についてオンラインで、
- 通報
- 相談
- 情報提供
を行う窓口も用意しています。
警察に伝えておきたい情報
可能であれば、次の情報を整理しておきます。
- 発生日時
- 被害を受けた端末・サーバ
- ランサムノート
- 身代金要求の内容
- 通信ログ
- VPN・ファイアウォール等のログ
- 攻撃者との連絡内容
- 現在までに行った対応
すべての情報が揃っていなくても、相談を遅らせる必要はありません。
2.IPA|初動対応や今後の対応を相談したい
企業・組織の場合は、
「企業組織向けサイバーセキュリティ相談窓口」
を利用します。
連絡先
企業・組織向けの相談はメールで受け付けています。
こんなときに相談
例えば、
- ランサムウェアかどうか判断できない
- 最初に何をすればいいか分からない
- どのような応急処置をすればよいか知りたい
- セキュリティ専門業者へ相談したい
- どこへ報告すればよいか分からない
といった場合に利用できます。
IPAでは、発生している事象のヒアリングや初動・応急処置に関する助言などを行っています。
ただし、個別の端末やログを詳細に解析し、フォレンジック調査を代行する窓口ではありません。
ランサムウェアはIPAへの届出対象
IPAでは相談窓口とは別に、ウイルス・不正アクセスに関する届出窓口も設けています。
ランサムウェアによってPCやサーバのファイルが暗号化され、復旧と引き換えに金銭を要求された事象も届出対象です。
つまり、
相談したい
→ 企業組織向けサイバーセキュリティ相談窓口
インシデント情報を届け出たい
→ ウイルス・不正アクセス届出窓口
と考えると分かりやすいでしょう。
3.JPCERT/CC|技術的な対応や外部との調整を相談したい
JPCERT/CCは、国内のサイバーインシデントについて、報告受付や技術的な対応支援、関係組織との調整などを行っています。
警察のように犯罪捜査を行う組織ではありません。
こんなときに相談
- インシデント対応について技術的な相談をしたい
- 攻撃元や関連サイトの管理者との調整が必要
- 海外の組織との連携が必要
- セキュリティベンダーだけでは判断が難しい
- インシデント情報を報告したい
といった場合に利用できます。
連絡方法
Webフォーム
JPCERT/CCでは、Webフォームからインシデントの報告・相談を受け付けています。
メールで報告する場合は、JPCERT/CCが用意している所定のインシデント報告様式を使用します。
JPCERT/CCに伝える情報
主に、
- インシデント概要
- 発生日時
- 被害を受けたシステム
- IPアドレス・ホスト名
- OS
- 使用しているソフトウェア
- 攻撃元と思われるIPアドレス
- ログ
- 関連ファイル
- 現在の対応状況
などを整理しておきます。
連絡前に準備しておきたい情報
複数の機関へ同じ説明をすることになる場合もあります。
次の内容を1枚にまとめておくと便利です。
基本情報
- 発生日時
- 発見日時
- 発見者
- 被害を受けたシステム
被害状況
- ファイル暗号化の有無
- 業務停止の有無
- 情報流出の可能性
- 身代金要求の有無
技術情報
- ランサムノート
- EDR・セキュリティ製品のログ
- VPNログ
- ファイアウォールログ
- Windowsイベントログ
- 通信ログ
対応状況
- ネットワーク隔離
- アカウント停止
- パスワード変更
- バックアップ確認
- セキュリティベンダーへの連絡
攻撃者に関する情報
- メールアドレス
- チャット
- 暗号資産ウォレット
- 支払期限
- 要求金額
情報が全部揃うまで待つ必要はない
ランサムウェア被害では、発生直後にすべての事実を把握することは困難です。
「侵入経路が分かってから」
「情報流出が確定してから」
「フォレンジック調査が終わってから」
と待つ必要はありません。
まずは、「現在分かっている情報」を整理して相談し、その後の調査結果を追加で共有する方法もあります。
まとめ
ランサムウェア被害が発生した場合は、まず被害端末をネットワークから隔離し、ログなどの証拠を保全します。
そのうえで、
犯罪被害として通報する
→ 警察
初動対応について相談する
→ IPA
技術的な対応・外部との調整を相談する
→ JPCERT/CC
と目的に応じて連絡します。
状況によっては、3つの機関へ並行して連絡することも検討してください。
※本記事は2026年9月時点の公開情報をもとに作成しています。連絡先や受付方法が変更される場合があるため、実際に通報・相談する際は各機関の公式サイトで最新情報をご確認ください。