Category
ランサムウェアに感染したら「No More Ransom」を確認|無料の復号ツールでデータを取り戻せる可能性
ランサムウェアに感染し、重要なファイルが暗号化されてしまった場合、「身代金を支払わなければデータを取り戻せない」と考えてしまうかもしれません。
しかし、ランサムウェアの種類によっては、身代金を支払わずにデータを復号できる可能性があります。
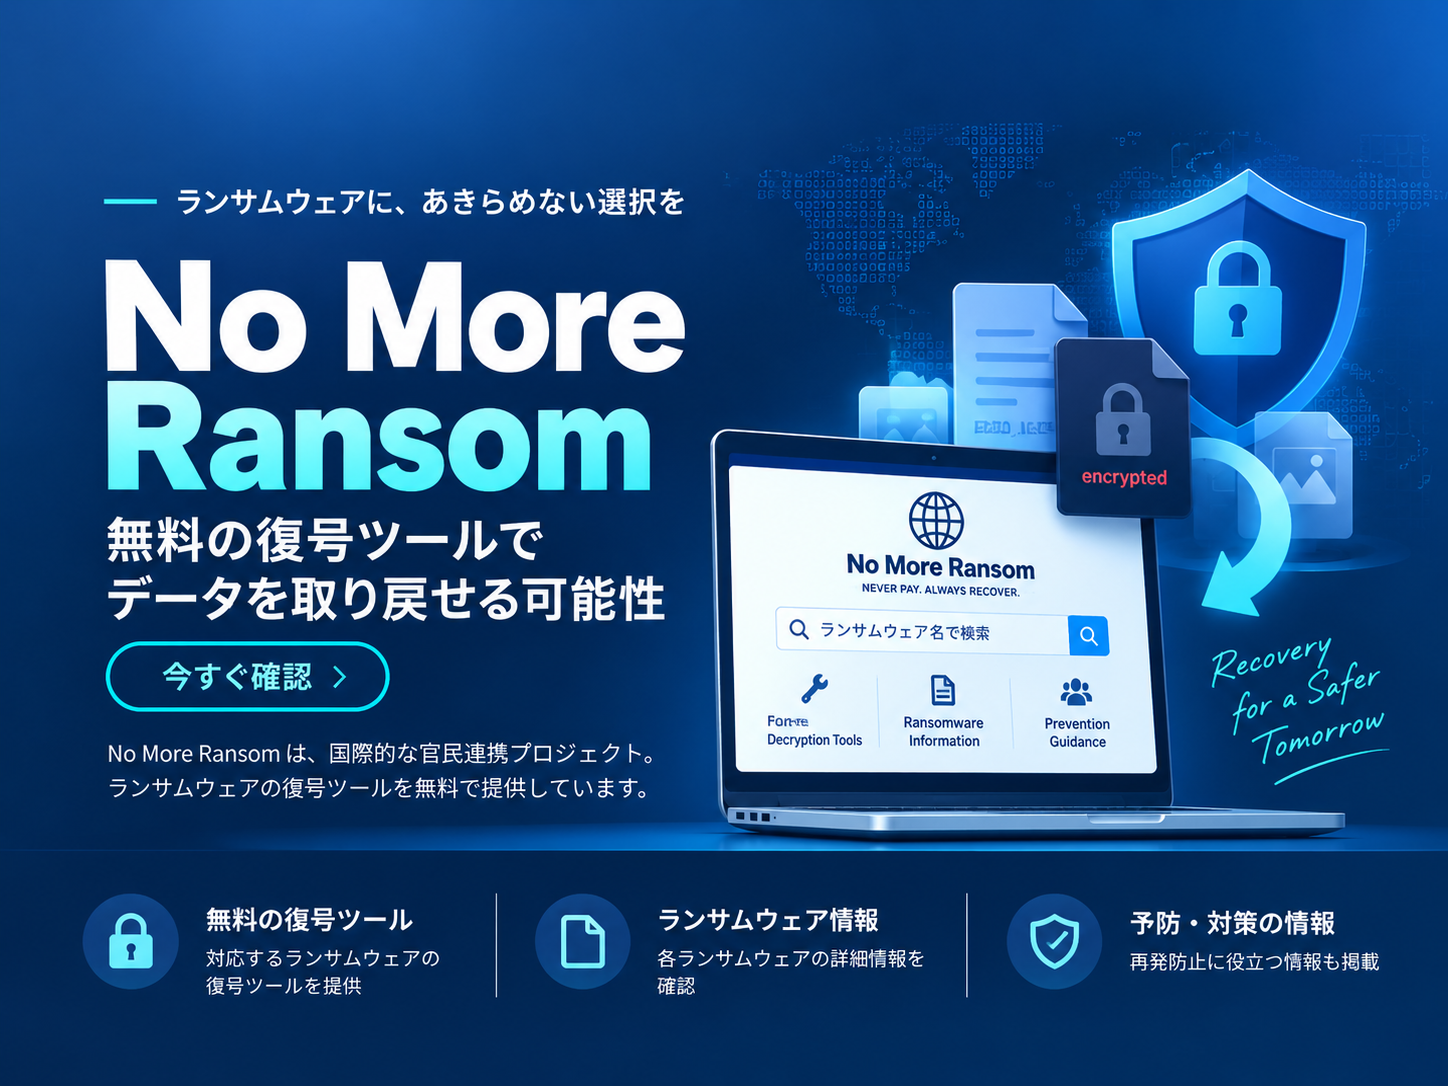
その際に確認したいのが、世界各国の法執行機関やセキュリティ企業が協力して運営している「No More Ransom(ノー・モア・ランサム)」です。
No More Ransomでは、ランサムウェアによって暗号化されたデータを復元するための復号ツールが無償で公開されています。
No More Ransomとは?
「No More Ransom」は、ランサムウェアの被害者が犯罪者へ身代金を支払うことなく、暗号化されたデータを取り戻せるよう支援する国際的なプロジェクトです。
オランダ警察の全国ハイテク犯罪ユニット、Europol(欧州刑事警察機構)の欧州サイバー犯罪センター、セキュリティ企業などが連携して取り組んでいます。
復号ツールを提供するだけでなく、ランサムウェアの仕組みや感染を防ぐための対策について情報提供することも目的としています。
No More Ransomの日本語サイトから復号ツールを確認できる
No More Ransomには日本語版の公式サイトが用意されています。
公式サイトのトップページでは、ランサムウェアによって暗号化されたファイルを復号するためのツールが公開されており、対応するランサムウェアを確認できます。
また、新たに利用可能となった復号鍵や復号ツールも随時追加されています。
そのため、一度確認した時点では対応する復号ツールがなかった場合でも、時間を置いて再度確認することが重要です。
無料でランサムウェアの復号ツールを探せる
No More Ransomでは、さまざまなランサムウェアに対応した復号ツールが公開されています。
例えば、
- Phobos / 8Base
- BlackBasta
- Rhysida
- LockBit 3.0
- Akira
- Ragnar
- BianLian
など、複数のランサムウェアに対応した復号ツールを確認できます。
ランサムウェアの種類が判明している場合は、該当する名称から復号ツールが公開されているか確認してみましょう。
感染したランサムウェアが分からなくても確認できる
ランサムウェア被害に遭った場合、
「どのランサムウェアに感染したのか分からない」
というケースもあります。
No More Ransomでは、感染したランサムウェアを特定し、利用可能な復号ツールがあるか確認するための「Crypto Sheriff(クリプト・シェリフ)」という機能も提供されています。
暗号化されたファイルや攻撃者が残した身代金要求文などの情報をもとに、ランサムウェアの種類や利用可能な復号ツールを調べることができます。
会社のファイルをアップロードするときは注意
Crypto Sheriffなど外部サービスを利用する際には、企業としての情報管理にも注意が必要です。
暗号化されたファイルであっても、業務データや機密情報、個人情報などを含む可能性があります。
企業でランサムウェア被害が発生した場合は、情報システム部門やセキュリティ担当者、インシデント対応を行う専門家などと相談したうえで利用することをおすすめします。
復号ツールがあっても必ず復元できるとは限らない
注意したいのは、No More Ransomを利用すれば必ずデータを取り戻せるわけではないという点です。
すべてのランサムウェアに復号ツールが存在するわけではありません。
また、同じランサムウェアであっても、攻撃に使用されたバージョンや暗号化方式などによって復号できない可能性があります。
そのため、復号ツールはあくまで被害から復旧するための選択肢の一つとして考える必要があります。
身代金を支払ってもデータが戻る保証はない
No More Ransomでは、ランサムウェアの攻撃者に身代金を支払わないことを推奨しています。
身代金を支払ったとしても、
攻撃者から必要な復号鍵が提供される保証はありません。
また、身代金を支払うことによって犯罪者の活動を支えることにもつながります。
ランサムウェア被害が発生したからといって、すぐに「支払うしかない」と判断するのではなく、まず利用可能な復号ツールが存在しないか確認することが重要です。
ランサムウェアに感染したら、まず何をすればいい?
ランサムウェアへの感染が疑われる場合は、復号ツールを探すだけでなく、被害の拡大を防ぐための初動対応も重要です。
一般的には、
- 感染した端末をネットワークから隔離する
- 被害範囲を確認する
- ログや証拠を保全する
- ランサムウェアの種類を確認する
- バックアップから復元できるか確認する
- 利用可能な復号ツールがないか確認する
- 警察やセキュリティ専門家へ相談する
といった対応を進めます。
特に、感染端末だけを復旧して終わりにしてはいけません。
攻撃者がどこから侵入したのか、ほかの端末やアカウントも侵害されていないか、情報が外部へ持ち出されていないかなどを調査する必要があります。
「復号できた=解決」ではない
復号ツールによってファイルを取り戻すことができれば、大きな被害を回避できる可能性があります。
しかし、ファイルを復元できたからといってランサムウェア対応が完了したわけではありません。
近年のランサムウェア攻撃では、データを暗号化する前に情報を窃取し、
「身代金を支払わなければ盗んだ情報を公開する」
と脅迫する二重恐喝も行われています。
そのため、復号に成功した場合でも、
- 侵入経路の特定
- 不正アクセスされたアカウントの確認
- パスワードや認証情報の変更
- 脆弱性の修正
- 情報流出の有無の調査
- 再発防止策の実施
まで行うことが重要です。
まとめ
ランサムウェアによってデータが暗号化されても、必ずしも身代金を支払わなければデータを取り戻せないわけではありません。
「No More Ransom」では、世界各国の法執行機関やセキュリティ企業の協力によって、ランサムウェアに対応する復号ツールが無償で公開されています。
ランサムウェア被害が発生した場合は、
「身代金を支払うしかない」と判断する前に、利用できる復号ツールが存在しないか確認する。
これも、被害発生時に知っておきたい重要な選択肢の一つです。
ただし、復号はあくまでデータ復旧の一工程です。
復号後も侵入経路や情報流出の有無を調査し、再発防止まで実施することが重要です。