Category
アンチランサムウェアとは?仕組みや主な機能をわかりやすく解説
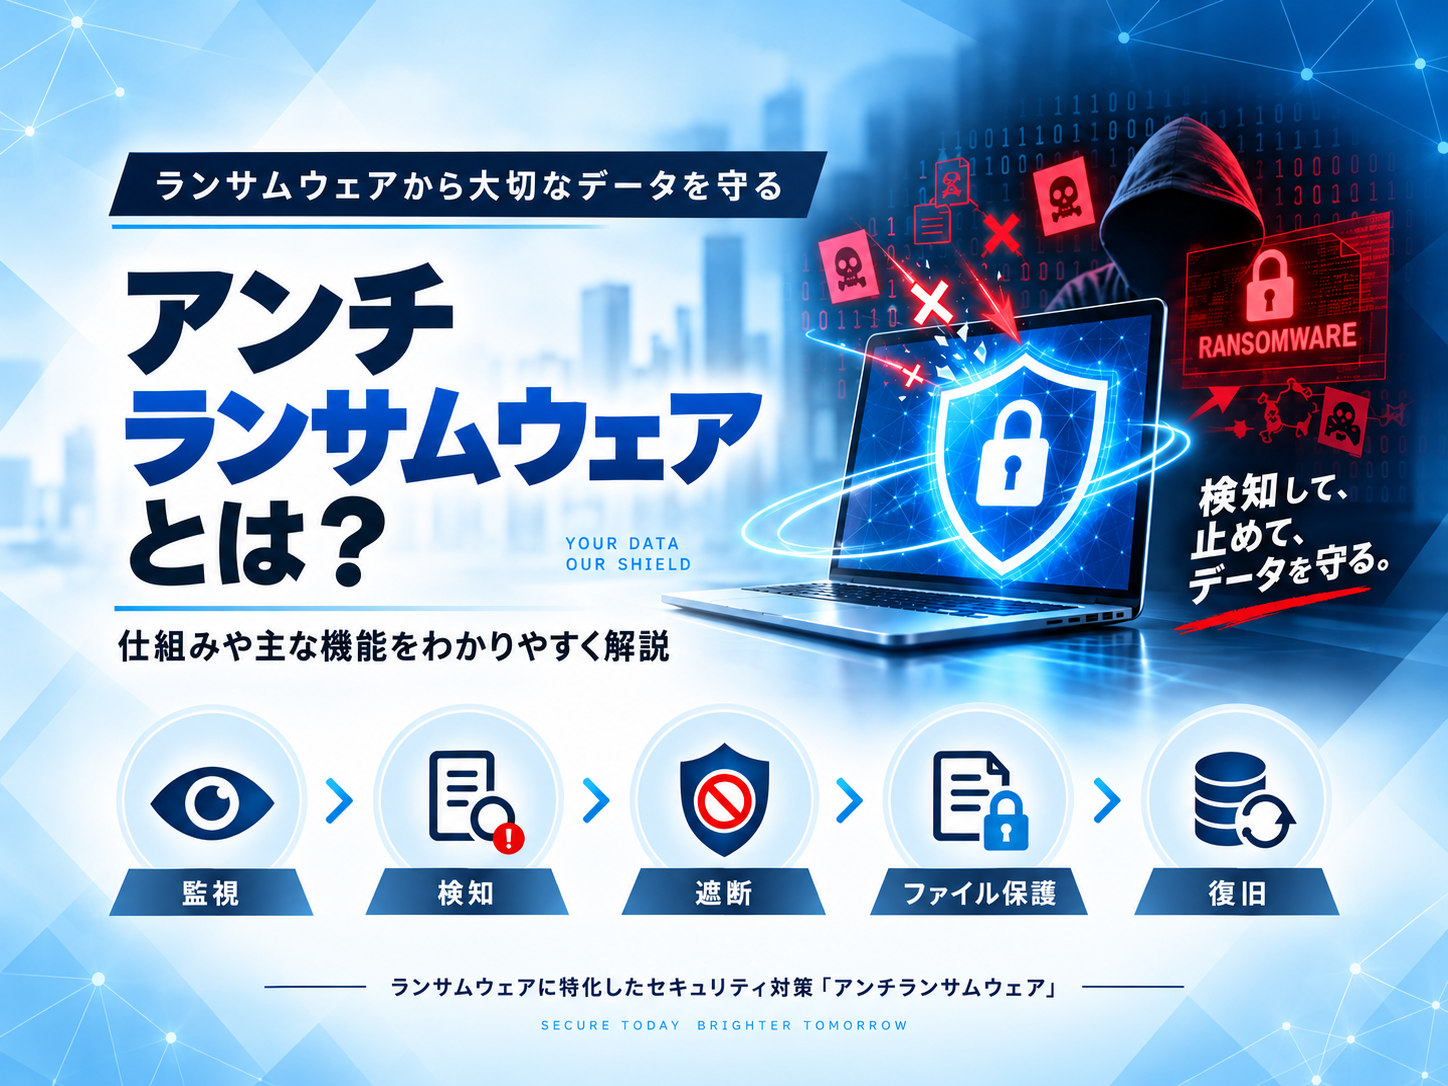
ランサムウェアは、パソコンやサーバー内のファイルを暗号化するなどして利用できない状態にし、復旧などと引き換えに金銭を要求するマルウェアの一種です。
こうしたランサムウェアによる被害を防ぐために、ランサムウェア対策に特化して開発されたセキュリティ製品が「アンチランサムウェア(ランサムウェア対策ソフト)」です。
アンチランサムウェアは、ランサムウェア特有の不審な動作を監視し、攻撃を検知・遮断します。さらに製品によっては、暗号化されようとしたファイルを一時的に保護し、攻撃を遮断した後に元の状態へ復旧する機能も備えています。
アンチランサムウェアとは
アンチランサムウェアとは、「ランサムウェアによるファイルの暗号化や改ざんなどを検知し、被害を防止・軽減することに特化したセキュリティソフト」です。
一般的なウイルス対策ソフトが、ウイルスやトロイの木馬など幅広いマルウェアを対象としているのに対し、アンチランサムウェアはランサムウェア特有の動作に重点を置いています。
特に代表的なのが、プログラムの「ふるまい」を監視する方法です。
ランサムウェアが活動すると、短時間に多数のファイルを読み書きしたり、ファイルの内容や拡張子を変更したりするなど、通常のアプリケーションとは異なる動作が発生します。
アンチランサムウェアはこうした挙動を監視し、ランサムウェアと判断した場合に処理を遮断します。
なぜランサムウェア専用の対策が必要なのか
従来のウイルス対策では、既知のマルウェアの特徴などを利用して脅威を検知する方式が広く利用されてきました。
しかし、ランサムウェアには新種や亜種が登場するため、既知の情報だけでは十分に対応できない場合があります。
そこでアンチランサムウェアでは、「どのプログラムなのか」だけではなく、「どのような動作をしているのか」を確認することで、ランサムウェアによる攻撃を検知します。
そのため、
監視 → 検知 → 遮断 → ファイル保護 → 復旧
という一連の流れで被害を抑えることが、アンチランサムウェアの大きな特徴です。
アンチランサムウェアの主な機能
1.リアルタイム監視
パソコンやサーバー上で動作するプログラムや、ファイルへのアクセス・変更などを継続的に監視します。
ランサムウェアによる攻撃は、ファイルを暗号化する際に大量の読み書きや変更を行うため、こうした動作を監視することで攻撃の兆候を発見します。
2.ふるまい検知
ファイルを短時間で大量に変更する、通常とは異なる方法でファイルを書き換えるなど、ランサムウェア特有の動作を検知します。
あらかじめ登録されたランサムウェアだけではなく、動作をもとに判断することで、新種・亜種のランサムウェアへの対策にも利用されます。
3.攻撃の遮断
ランサムウェアと判断されたプロセスを停止したり、ファイルへのアクセスをブロックしたりすることで、それ以上の暗号化を防ぎます。
ランサムウェアは短時間で多数のファイルを暗号化する可能性があるため、検知後に迅速に処理を止めることが重要です。
4.ファイルの保護
製品によっては、ランサムウェアによるファイル変更を検知した際に、変更前のファイルを一時的に別の領域へ保存します。
これにより、ランサムウェアの攻撃によってファイルが破損・暗号化された場合でも、正常なデータを残せる可能性があります。
5.ファイルの復旧
攻撃を遮断した後、一時的に保護していたファイルを利用して、暗号化・破損する前の状態へ復旧する機能です。
ウイルス対策ソフトとの違い
ウイルス対策ソフトとアンチランサムウェアは、どちらもパソコンをマルウェアから保護するための製品ですが、主な目的が異なります。
| 種類 | 主な役割 |
|---|---|
| ウイルス対策ソフト | ウイルスやマルウェアなど幅広い脅威を検知・防御 |
| アンチランサムウェア | ランサムウェア特有の動作を検知し、暗号化の遮断やファイル復旧を支援 |
| EDR | 端末の動作を記録・監視し、脅威の検知・調査・対応を支援 |
| バックアップ | 攻撃や障害が発生した後のデータ復旧に備える |
どれか一つがあれば十分というものではなく、それぞれ役割が異なります。
そのため、すでにウイルス対策ソフトを導入している企業が、ランサムウェアへの防御を強化する目的でアンチランサムウェアを追加するという考え方もあります。
EDRとの違い
EDR(Endpoint Detection and Response)は、パソコンやサーバーなどの端末を継続的に監視し、サイバー攻撃の兆候を検知したり、攻撃発生後の調査や対応を支援したりする製品です。
一方、アンチランサムウェアは、ランサムウェアによる暗号化などをリアルタイムに検知し、その場で遮断・復旧することに重点を置いています。
つまり、
EDR:脅威を監視・検知し、調査や対応につなげる
アンチランサムウェア:ランサムウェアの動作を検知し、暗号化を止めて被害を抑える
という役割の違いがあります。
ただし、製品によって機能範囲は異なるため、単純にどちらか一方を選ぶのではなく、自社のセキュリティ構成に合わせて組み合わせることが重要です。
バックアップとの違い
アンチランサムウェアの復旧機能と、一般的なバックアップも役割が異なります。
通常のバックアップは、重要なデータを別の場所に保存し、障害やサイバー攻撃などによってデータを失った場合に備える仕組みです。
一方、アンチランサムウェアに搭載される復旧機能は、ランサムウェアの攻撃を検知した際に変更前のファイルを一時的に保護し、そのファイルを利用して復旧することを目的としています。
そのため、アンチランサムウェアに復旧機能が搭載されていても、企業として行う通常のバックアップが不要になるわけではありません。
アンチランサムウェアはどの段階で役立つ?
ランサムウェア攻撃は、一つの動作だけで完結するわけではありません。
攻撃者がネットワークへ侵入し、内部で活動した後、最終的にランサムウェアを実行してファイルを暗号化するケースがあります。
アンチランサムウェアは、攻撃者のネットワークへの侵入そのものを防ぐ製品というより、端末上で発生する不審な動作を監視し、ランサムウェアの実行・暗号化による被害を防ぐことに強みがあります。
特に、「侵入後の監視 → 不審な活動の検知 → 暗号化の遮断 → ファイルの復旧」という段階で役割を果たします。
ここに、先ほどの**「ランサムウェア対策製品の役割マップ」**を掲載すると、それぞれのセキュリティ製品の役割が視覚的に分かりやすくなります。
アンチランサムウェアを選ぶポイント
アンチランサムウェア製品を比較する場合は、価格だけではなく、どのような方法でランサムウェアを検知し、攻撃発生時にどこまで自動対応できるのかを確認することが重要です。
確認したいポイントとしては、ふるまい検知に対応しているか、新種・亜種のランサムウェアへの対策方法、攻撃を自動的に遮断できるか、暗号化されたファイルを復旧できるか、共有フォルダやサーバーを保護できるか、現在利用しているウイルス対策ソフトなどと併用できるかなどがあります。
製品ごとに対象環境や機能が異なるため、自社が守りたい端末やデータ、現在利用しているセキュリティ製品を整理したうえで比較するとよいでしょう。
アンチランサムウェアだけで十分?
アンチランサムウェアはランサムウェア対策に特化していますが、アンチランサムウェアだけですべてのサイバー攻撃を防ぐことはできません。
例えば、攻撃者によるネットワークへの侵入そのものを防ぐには、VPN機器やOS・ソフトウェアの脆弱性対策、メール対策、多要素認証など別の対策も必要です。
また、侵入後の攻撃者の活動を早期に発見するためにはEDRなどの活用、万が一データが失われた場合に備えるにはバックアップも重要です。
そのため、
脆弱性管理 + メール対策 + ウイルス対策 + EDR + アンチランサムウェア + バックアップ
のように、それぞれ異なる役割を持つ対策を組み合わせる多層防御が基本となります。
まとめ
アンチランサムウェアは、ランサムウェアによるファイルの暗号化などの不審な動作を監視し、攻撃の検知・遮断やファイルの保護・復旧を行う、ランサムウェア対策に特化したセキュリティ製品です。
特に、
監視 → 検知 → 遮断 → ファイル保護 → 復旧
までを自動化できることが、アンチランサムウェアの大きな特徴です。
一方で、ネットワークへの侵入防止や攻撃者の調査、企業全体のデータバックアップなどは、別のセキュリティ対策が必要になります。
アンチランサムウェアの役割を正しく理解し、ウイルス対策ソフトやEDR、バックアップなどと組み合わせてランサムウェアへの備えを強化することが重要です。