Category
感染したランサムウェアを無料で特定「ID Ransomware」とは?使い方と注意点を解説
ランサムウェアに感染し、突然ファイルが暗号化されてしまった。
しかし、
「何というランサムウェアに感染したのか分からない」
というケースもあります。
ランサムウェアの種類が分からなければ、利用できる復号ツールがあるのか、どのような攻撃なのかを調べることも難しくなります。
そんなときに利用できる無料サービスが、**「ID Ransomware」**です。
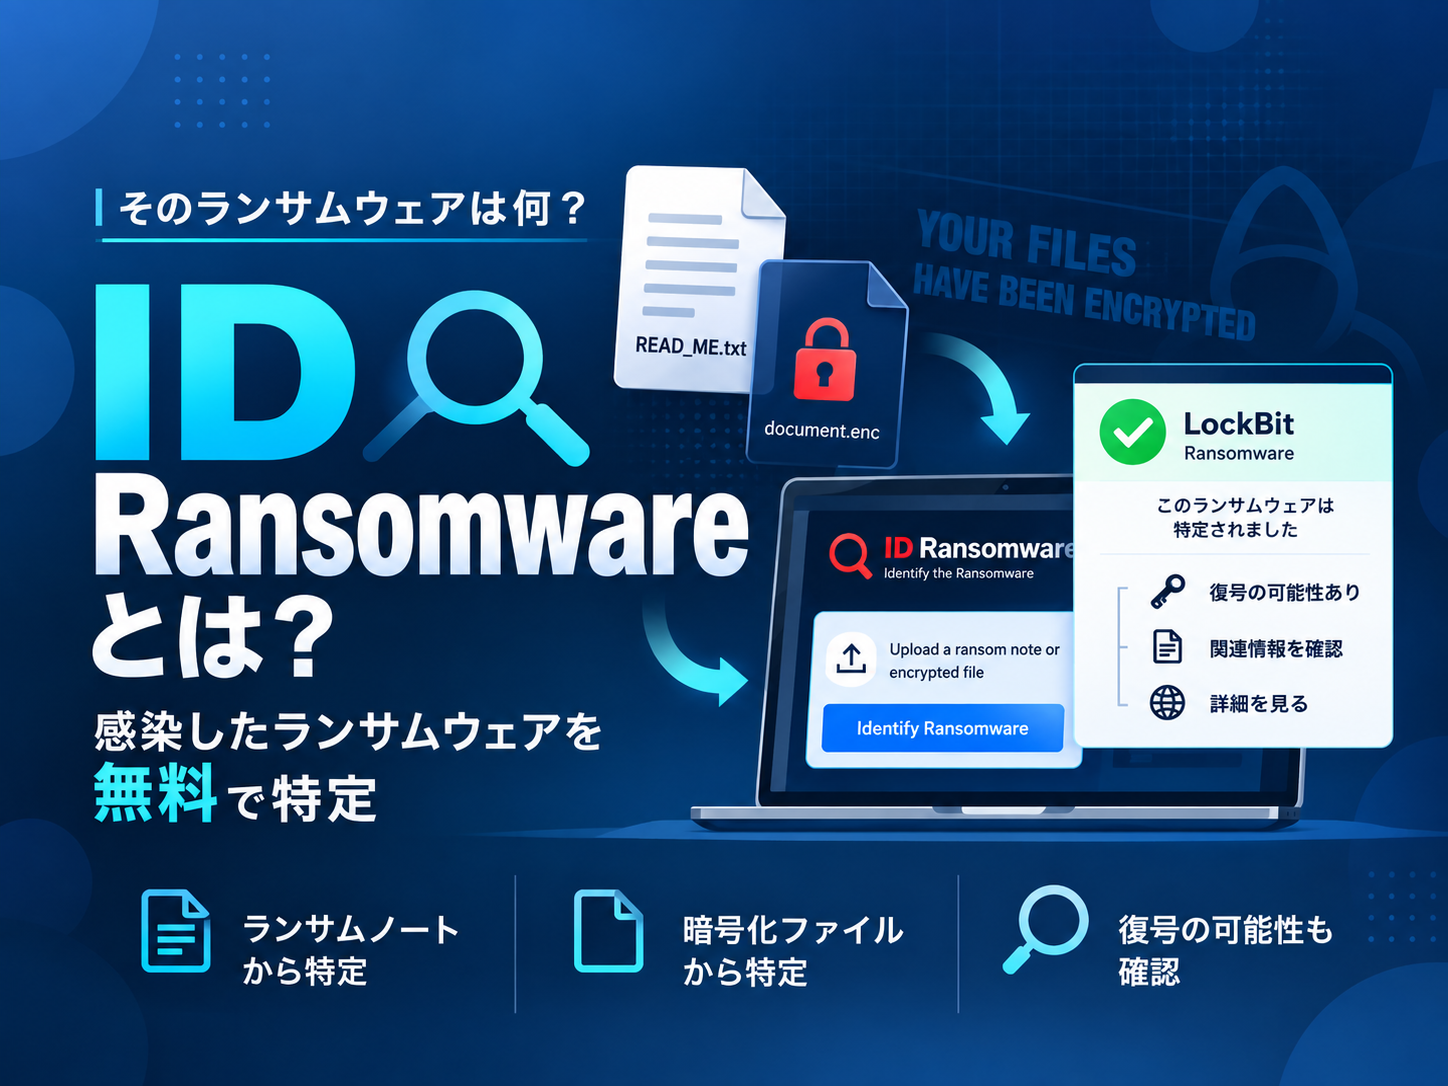
ID Ransomwareでは、攻撃者が残した身代金要求文(ランサムノート)や暗号化されたファイルをアップロードすることで、感染した可能性のあるランサムウェアを調べることができます。
今回は、ID Ransomwareで何ができるのか、使い方や企業で利用する際の注意点について解説します。
ID Ransomwareとは?
ID Ransomwareは、ランサムウェアによって暗号化されたファイルや身代金要求文などをもとに、ランサムウェアの種類を特定するための無料サービスです。
ランサムウェアに感染すると、
- ファイルの拡張子が変わる
- ファイル名が変更される
- 身代金を要求するテキストファイルが作成される
- 攻撃者のメールアドレスや連絡先が表示される
など、ランサムウェアごとにさまざまな特徴が残ります。
ID Ransomwareでは、こうした特徴をデータベースと照合し、どのランサムウェアによる被害なのかを調べます。
ID Ransomwareでできること
ID Ransomwareの大きな特徴は、単にランサムウェア名を表示するだけではないことです。
判定結果によっては、
「復号可能」
「条件によって復号できる可能性がある」
「現時点では既知の復号方法がない」
といった情報も表示されます。
そのため、
「感染したランサムウェアを調べる」
だけではなく、
「復号できる可能性があるのかを確認するための入口」
として利用できます。
ただし、ID Ransomware自体が暗号化されたファイルを復号してくれるわけではありません。
あくまで、ランサムウェアを特定し、その後の対応につながる情報を提供するサービスです。
何をアップロードすればいい?
ID Ransomwareでは、主に次の2種類のデータを使用してランサムウェアを識別します。
1.身代金要求文(ランサムノート)
ランサムウェアに感染すると、
「ファイルを暗号化した」
「復号するには連絡してください」
「期限までに支払ってください」
などと記載されたファイルが作成されることがあります。
これが「身代金要求文」や「ランサムノート」と呼ばれるものです。
ランサムノートには、
- ファイル名
- 攻撃者のメールアドレス
- ビットコインアドレス
- Webサイト
- 復号方法に関する記載
など、ランサムウェアを特定する手掛かりが含まれている場合があります。
2.暗号化されたファイル
ランサムウェアによって暗号化されたファイルも判定に利用できます。
暗号化されたファイルには、
- 拡張子
- ファイル内部の特徴
- ランサムウェア固有のデータ
などが残っている場合があり、これらを利用して識別します。
身代金要求文と暗号化ファイルの両方が残っている場合は、判断材料を増やすことができます。
ID Ransomwareの使い方
利用方法は比較的シンプルです。
STEP 1 ID Ransomwareへアクセスする
ID Ransomwareの公式サイトを開きます。
STEP 2 身代金要求文をアップロードする
攻撃者によって作成されたランサムノートが残っている場合は、そのファイルを指定します。
STEP 3 暗号化されたファイルをアップロードする
ランサムウェアによって暗号化されたファイルを指定します。
身代金要求文または暗号化ファイルのどちらか一方でも判定できます。
STEP 4 判定結果を確認する
登録されている情報と一致した場合、ランサムウェアの候補が表示されます。
判定結果から、復号可能性や関連情報を確認します。
判定結果が複数表示されることもある
ID Ransomwareを利用したからといって、必ず一つのランサムウェアに特定できるとは限りません。
複数のランサムウェアで、
- 同じ拡張子を使用している
- 似た名称の身代金要求文を使用している
- 同じような特徴が存在する
場合があるためです。
このような場合、複数の候補が表示されることがあります。
ID Ransomwareでは、より多くの特徴が一致したランサムウェアが優先的に表示されます。
そのため、判定結果だけを見て即座に断定するのではなく、被害状況やほかの痕跡とあわせて確認することが重要です。
復号できると判定されたら?
ランサムウェアを特定できたら、次に確認したいのが、
「無料の復号ツールが公開されていないか」
という点です。
ランサムウェアの中には、セキュリティ企業や警察などによって復号方法が発見され、無料の復号ツールが公開されているものがあります。
その代表的な確認先が、国際的なランサムウェア対策プロジェクトである**「No More Ransom」**です。
No More Ransomでは、さまざまなランサムウェアに対応した無料の復号ツールが公開されています。
つまり、
ID Ransomwareでランサムウェアを特定する
↓
No More Ransomなどで復号ツールを探す
という流れで利用できます。
「復号できない」と表示されてもファイルを削除しない
判定した時点で、利用可能な復号方法が存在しないこともあります。
しかし、
現時点で復号できない=永久に復号できない
とは限りません。
その後、攻撃グループの摘発や復号鍵の入手、暗号化処理の脆弱性の発見などによって、新たな復号方法が公開される可能性があります。
実際に、警察やセキュリティ企業などによって、過去のランサムウェアに対する復号ツールが後から公開されるケースがあります。
そのため、すぐに復号できない場合でも、暗号化されたデータを削除せず、安全な場所に保管しておくことも選択肢となります。
企業で使用するときはアップロードするファイルに注意
ID Ransomwareを利用するうえで、特に企業が注意したいポイントがあります。
それは、暗号化されたファイルを外部サービスへアップロードすることです。
ID Ransomwareの公式サイトでは、アップロードされたファイルについて、判定結果が見つかった場合には削除される一方、結果が見つからなかった場合には、今後の検出や新しいランサムウェアの特定を目的として、信頼されたマルウェア解析者と共有される可能性があると説明されています。
また、100%の機密性を保証するものではないとも明記されています。
そのため、
- 個人情報
- 顧客情報
- 営業秘密
- 契約書
- 社内機密資料
などを含むファイルを、自己判断でアップロードすることは避けましょう。
企業で利用する場合には、情報システム部門やセキュリティ担当者などと相談したうえで、アップロードするファイルを選定することが重要です。
可能であれば、機密性の低い暗号化ファイルやランサムノートから確認するとよいでしょう。
マルウェアそのものをアップロードするサービスではない
もう一つ注意したいのが、ID Ransomwareはマルウェア解析サービスではないという点です。
感染原因となった不審な実行ファイルやマルウェアそのものをアップロードして解析するためのサービスではありません。
ID Ransomwareが対象としているのは、
「身代金要求文」と「暗号化されたファイル」
です。
不審なプログラムそのものを調査する場合は、別のセキュリティサービスや専門家による解析が必要になります。
ランサムウェアを特定しただけで対応は終わらない
ID Ransomwareによってランサムウェアの種類が判明しても、インシデント対応が完了するわけではありません。
重要なのは、
「どのランサムウェアだったか」
だけではなく、
- どこから侵入されたのか
- どの端末が侵害されたのか
- 認証情報が盗まれていないか
- 情報が外部に持ち出されていないか
- 攻撃者がまだネットワーク内に存在していないか
といった点を調査することです。
特に近年のランサムウェア攻撃では、ファイルを暗号化する前にデータを窃取し、公開をちらつかせて金銭を要求する「二重恐喝」も行われています。
ファイルを復号できたとしても、情報漏えいの問題まで解決するわけではありません。
まとめ
ランサムウェア被害が発生したとき、
「何のランサムウェアに感染したのか分からない」
という場合に利用できるのが「ID Ransomware」です。
身代金要求文や暗号化されたファイルから、感染した可能性のあるランサムウェアを無料で調べることができます。
ランサムウェアを特定できれば、次に無料の復号ツールが存在しないか確認することもできます。
被害に遭ったからといって、すぐに「身代金を支払うしかない」と判断するのではなく、
① ランサムウェアを特定する
② 利用可能な復号方法を調べる
③ 専門家や警察などへ相談する
という選択肢があることを知っておきましょう。
ただし、企業でID Ransomwareを利用する場合は、アップロードするファイルに機密情報や個人情報が含まれていないか十分に注意する必要があります。
ランサムウェアの特定は、復旧に向けた「最初の一歩」です。
その後の侵入経路の調査や情報流出の確認、再発防止まで含めて対応することが重要です。