Category
ランサムウェア対策の選び方|比較すべきポイントと導入時の注意点

ランサムウェア対策を検討すると、EDRやバックアップ、アンチランサムウェア(ランサムウェア対策ソフト)など、さまざまなセキュリティツールが候補になります。
しかし、それぞれ役割が異なるため、単純に「機能が多い」「価格が安い」という理由だけで選ぶと、自社が必要としている対策と合わない可能性があります。
ランサムウェア対策ツールを選ぶ際には、どの段階の対策を強化したいのかを明確にしたうえで比較することが重要です。
本記事では、法人がランサムウェア関連のセキュリティツールを選定するときに確認したい比較ポイントと注意点を解説します。
ランサムウェア対策ツールは役割がそれぞれ異なる
ランサムウェア対策というと、一つの製品を導入すればすべての攻撃を防げるように感じるかもしれません。
しかし、セキュリティツールによって得意とする領域は異なります。
大きく分けると、
- 感染を防ぐ
- 不審な動作を検知する
- 感染拡大を防ぐ
- 被害を受けたデータを復旧する
といった役割があります。
たとえば、EDRはエンドポイント上の不審な挙動の検知や調査・対応を支援します。一方、バックアップは被害を防ぐための製品ではなく、被害発生後のデータ復旧に備えるものです。
そのため、まずは自社が「何を強化したいのか」を整理しましょう。
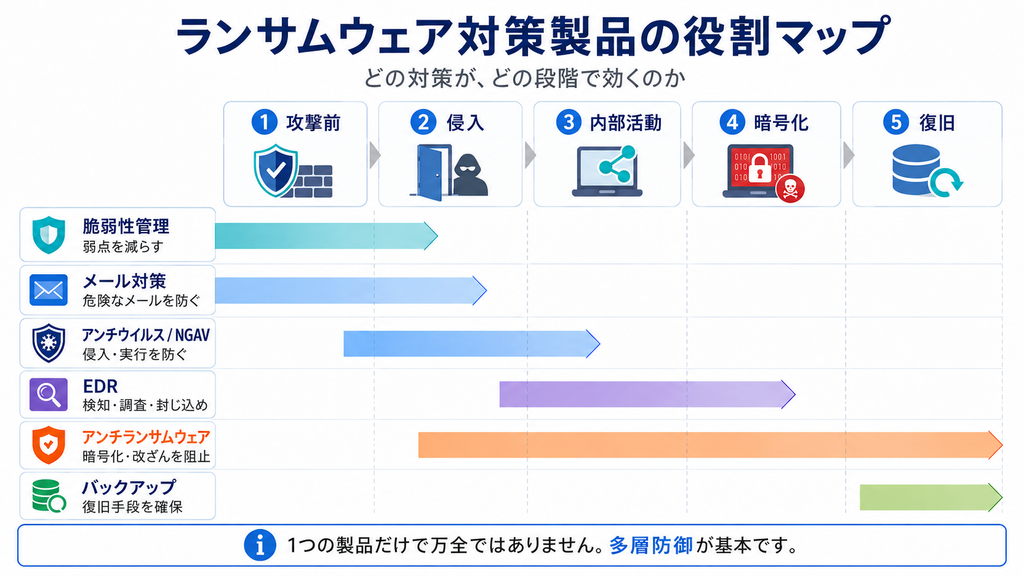
比較ポイント1:ランサムウェアのどの段階に対応するか
最初に確認したいのが、製品の役割です。
| 対策 | 主な目的 |
| 脆弱性管理 | 攻撃に悪用される可能性のある脆弱性を把握する |
| メールセキュリティ | 不審なメールや添付ファイルなどへの対策 |
| アンチウイルス・NGAV | マルウェアの侵入・実行を防ぐ |
| EDR | 不審な挙動の検知・調査・対応 |
| アンチランサムウェア(ランサムウェア対策ソフト) | 暗号化など特徴的な挙動の検知・阻止、バックアップ |
| バックアップ | 被害後のデータ復旧 |
重要なのは、製品同士を単純に優劣で比較しないことです。
たとえば、EDRとバックアップでは目的が異なるため、
「EDRとバックアップのどちらが優れているか」ではなく、
「現在、自社に不足している対策はどこか」という視点で選ぶ必要があります。
比較ポイント2:検知だけか、実際に防御までできるか
ランサムウェア対策製品では、「検知」と「防御」の違いも確認しておきたいポイントです。
不審な動きを検知して管理者へ通知する製品もあれば、プロセスを停止したり端末を隔離したりするところまで自動で行える製品もあります。
確認しておきたいのは、
- 不審な挙動を検知できるか
- 攻撃を自動で停止できるか
- 感染端末をネットワークから隔離できるか
- 管理者への通知方法
- 手動対応が必要になる範囲
などです。
「検知できるから安心」ではなく、検知したあと誰がどのように対応するのかまで想定して比較しましょう。
比較ポイント3:運用に必要な人員や専門知識
高機能なセキュリティ製品でも、運用できなければ十分な効果を発揮できません。
特に法人では、
- アラートを誰が確認するのか
- 誤検知を判断できるか
- インシデント発生時に調査できるか
- 設定変更やアップデートを誰が担当するのか
といった運用面を確認する必要があります。
専任のセキュリティ担当者がいない企業では、機能の多さだけで製品を選ぶと、導入後に「アラートは出ているが誰も確認できていない」という状態になることも考えられます。
その場合は、運用負担の小さい製品や、監視・運用支援サービスを含めて比較することも選択肢になります。
比較ポイント4:既存のセキュリティ製品と併用できるか
すでにウイルス対策ソフトやEDR、資産管理ツールなどを利用している企業では、既存環境との相性も重要です。
導入前には、
- 現在利用しているセキュリティ製品と併用できるか
- 機能が重複していないか
- PCの動作へ影響しないか
- 管理画面やログを連携できるか
などを確認しましょう。
同じような機能を持つ製品を複数導入しても、コストや運用負担だけが増えてしまう場合があります。
比較ポイント5:ランサムウェア被害後の復旧まで考えられているか
ランサムウェア対策では「感染させないこと」だけではなく、感染した場合の復旧も重要です。
どれだけ対策を行っても、リスクを完全にゼロにすることはできません。
そのため、
- バックアップが取得できているか
- バックアップまで暗号化されない仕組みになっているか
- 複数世代のデータを保存できるか
- 実際に復元できるか
- 業務再開までにどの程度時間がかかるか
も確認しておきましょう。
セキュリティ製品とバックアップを別々に考えるのではなく、「侵入された場合でも業務を復旧できるか」まで含めて対策することが重要です。
比較ポイント6:導入・運用コスト
価格を比較するときは、製品価格だけを見るのではなく、運用まで含めたコストを確認します。
たとえば、
- 初期導入費
- 月額・年額費用
- 端末1台あたりのライセンス費用
- サーバーなど追加設備の費用
- 管理担当者の作業時間
- 運用支援サービスの費用
などです。
安価な製品でも運用に多くの人手が必要であれば、結果的にコストが高くなる可能性があります。
反対に、有料サービスでも管理や対応を自動化できれば、運用負担を減らせるケースがあります。
導入時の注意点1:一つのツールですべて対策しようとしない
ランサムウェア対策では、特定の製品だけに頼ることは避けたほうがよいでしょう。
たとえば、「EDRを導入したからバックアップは不要」というわけではありません。
また、「バックアップがあるから感染対策は不要」というわけでもありません。
侵入防止、検知、被害拡大防止、復旧といった複数の対策を組み合わせることが重要です。
導入時の注意点2:機能数だけで比較しない
製品比較では「機能数」が目立ちやすいですが、自社で実際に利用できるかという視点も必要です。
高機能な製品でも、
- 設定が複雑
- アラートが多すぎる
- 運用担当者がいない
という状況では、十分に活用できません。
必要な機能と運用体制のバランスを考えて選びましょう。
導入時の注意点3:可能なら事前に検証する
製品資料だけでは、実際の使いやすさやPCへの負荷、アラートの量などがわからない場合があります。
可能であれば無料トライアルやPoCなどを利用して、
- 導入作業は簡単か
- PCへの負荷は問題ないか
- 管理画面は使いやすいか
- 必要な情報を確認できるか
- 担当者が実際に運用できそうか
を確認しておくと安心です。
ランサムウェア対策ツール選定時のチェックポイント
製品を比較するときは、最低限、次の項目を確認しておきましょう。
- どの段階のランサムウェア対策を目的とした製品か
- 検知だけでなく防御・隔離までできるか
- 自社の担当者で運用できるか
- 既存製品と併用できるか
- バックアップ・復旧対策もできているか
- 導入後を含めた総コストはどの程度か
- サポートや運用支援を受けられるか
- 導入前にトライアルやPoCができるか
まとめ
ランサムウェア関連のセキュリティツールを選ぶ際は、製品の価格や機能数だけで比較するのではなく、自社がどのリスクを減らしたいのかを明確にすることが重要です。
特に確認したいのは、
予防・検知・封じ込め・復旧のどこをカバーする製品なのか
という点です。
また、高機能な製品を導入しても、自社で運用できなければ十分な対策にはなりません。
既存のセキュリティ環境や担当者の人数、運用負担、バックアップ体制なども含めて比較し、自社に合った製品を選びましょう。