Category
ランサムウェア対策技術が強い国は?地理・地政学から見る各国の特徴
ランサムウェア対策製品には、アンチウイルス、EDR、バックアップ、ランサムウェア特化型ソフトウェアなど、さまざまな種類があります。
こうしたセキュリティ技術を見ると、アメリカやイスラエル、韓国など、特定の国から多くの技術や製品が生まれていることに気付きます。
その背景には、IT産業の規模だけではなく、「どのようなサイバー攻撃を受けてきたか」という地理・地政学的な事情もあります。
ランサムウェアを含むサイバー攻撃は国境を越えて行われるため、物理的に隣国だから攻撃されるという単純なものではありません。
しかし、
- 対立する国家が存在する
- 攻撃者から見て金銭的価値の高い企業が多い
- 社会のデジタル化が進んでいる
- 重要インフラへの攻撃が国家安全保障に直結する
といった環境は、各国のセキュリティ技術や防御体制にも影響を与えています。
アメリカ|ランサムウェア攻撃者にとって「価値の高い標的」が多い
ランサムウェア対策技術で大きな存在感を持つのがアメリカです。
EDR、XDR、クラウドセキュリティ、脅威インテリジェンス、バックアップなど、多くの分野でセキュリティ企業が存在します。
その一方で、アメリカはランサムウェア攻撃者から見ても魅力的な標的です。
企業数が多く、医療、教育、水道、製造業など重要な組織も大規模にデジタル化されています。米CISAも、中小企業や医療、水道、学校など幅広い組織が国家系アクターやサイバー犯罪組織から継続的に狙われているとしています。
なぜ技術が発展したのか
アメリカでは、
大きなIT市場
+
攻撃対象となる企業の多さ
+
政府・民間のセキュリティ投資
+
スタートアップ市場
が組み合わさっています。
つまり、攻撃も多い一方で、それに対処するための市場も非常に大きいという環境です。
特徴:ランサムウェア対策を含めたセキュリティ製品の総合力が高い
イスラエル|国家安全保障とサイバー防御の距離が近い
イスラエルも、サイバーセキュリティ技術で存在感の大きい国です。
背景として無視できないのが地政学です。
イスラエルは長期間にわたって安全保障上の緊張が続く地域に位置しており、サイバー空間も国家安全保障の重要な領域になっています。
イスラエル国家サイバー総局によると、2025年には2万6,000件を超えるサイバーインシデントが報告され、2024年から約55%増加しました。同局は2025年について、物理的な戦闘とは別にサイバー空間では継続的な攻撃が続いたと説明しています。
ランサムウェアだけではない
イスラエルが直面しているのは、金銭目的のランサムウェアだけではありません。
国家・政治的目的を持った攻撃、情報窃取、サービス妨害なども含めた幅広いサイバー攻撃を想定する必要があります。
そのため、
- 攻撃の早期検知
- エンドポイント監視
- 脅威インテリジェンス
- インシデント対応
- ネットワーク監視
などの技術が重要になります。
こうした厳しい環境が、セキュリティ人材や防御技術の発展を後押ししていると考えられます。
特徴:国家レベルのサイバー攻撃を想定した検知・分析・防御技術に強み
韓国|北朝鮮という明確なサイバー脅威が存在する
韓国は、地政学とサイバーセキュリティの関係が特に分かりやすい国です。
地理的には北朝鮮と隣接し、政治・軍事的な緊張関係が長期間続いています。
そして北朝鮮は、サイバー空間でも活発に活動しています。
米CISAなどの共同アドバイザリでは、北朝鮮を背景とするAndarielなどのグループが、防衛、航空宇宙、原子力、エンジニアリングなどを対象に情報窃取を行うほか、ランサムウェアを利用した活動も行っているとされています。
ただし、ここは注意が必要です。
「北朝鮮=ランサムウェア専門の攻撃者」ではありません。
北朝鮮系アクターでは、
- サイバー諜報
- 機密情報の窃取
- 暗号資産の窃取
- ランサムウェア
- IT人材を利用した資金獲得
など、さまざまな活動が確認されています。日本・米国・韓国も、北朝鮮による暗号資産窃取などについて共同で注意喚起しています。
つまり韓国企業は、一般的なサイバー犯罪だけでなく、国家を背景とした高度な攻撃まで想定する必要がある環境にあります。
特徴:北朝鮮を含む国家系攻撃も想定した、エンドポイント・ネットワーク・ランサムウェア対策
エストニア|ロシアに近く、「攻撃を受けても止まらない」ことを重視
エストニアも地理的背景を考えるうえで特徴的な国です。
ロシアと国境を接している一方で、行政サービスのデジタル化を積極的に進めてきました。
そのため、サイバー攻撃によってデジタルサービスが停止することは、社会活動そのものへ大きな影響を与えます。
エストニアでは現在もランサムウェアを含むサイバーインシデントが確認されており、同国RIA/CERT-EEはバックアップのネットワーク分離やRDPの保護、VPN・多要素認証などを対策として挙げています。
エストニアの特徴は、ランサムウェア製品そのものよりも、
「攻撃を完全に防ぐ」だけではなく、「攻撃されても重要サービスを継続・復旧できるようにする」
というサイバーレジリエンスの考え方にあります。
特徴:国家・重要インフラのサイバーレジリエンスや復旧体制に強み
イギリス|ランサムウェアを国家安全保障上の問題として扱う
イギリスもランサムウェア対策を積極的に進めている国です。
金融、医療、公共サービスなど攻撃者にとって価値の高い組織が多く、ランサムウェアによってサービス停止が発生すれば社会的な影響も大きくなります。
また、イギリス政府はロシア系サイバー犯罪組織への制裁を継続しています。
2025年には、ランサムウェア攻撃を支援していたとされるロシアのサイバー犯罪インフラ「ZSERVERS」などを制裁対象とし、ロシア系ランサムウェア犯罪組織を英国に対する重大な脅威として位置付けました。
こうした事情から、
- 脅威インテリジェンス
- インシデント対応
- サイバー犯罪捜査
- 攻撃インフラの追跡
- 官民での情報共有
などが重要な領域になっています。
特徴:ランサムウェアを技術だけでなく、犯罪・国家安全保障の問題として対処
日本|製造業を狙ったランサムウェアへの備えが重要
日本の場合は、製造業やサプライチェーンとの関係が大きなポイントです。
工場、物流、部品メーカーなどでは、システム停止がそのまま生産停止につながる場合があります。
警察庁によると、2025年に国内で認知されたランサムウェア被害は226件でした。また、中小企業での被害増加や、VPN機器などの脆弱性対策、オフラインバックアップの重要性について注意喚起しています。
韓国やイスラエルのように「隣接する敵対国からのサイバー攻撃」がセキュリティ産業の特徴として表れやすい国とは少し異なり、日本では、
製造業・サプライチェーン・中小企業まで含めて、ランサムウェアによる事業停止をどう防ぐか
という課題が大きいといえます。
特徴:製造業、OT、サプライチェーンを含めた事業継続型のランサムウェア対策が重要
ランサムウェアでは「ロシア」の存在も無視できない
ランサムウェアの地理を考える場合、防御技術が強い国とは別に、攻撃側のエコシステムについても触れる必要があります。
特にロシア系・ロシア語圏のサイバー犯罪組織は、世界的なランサムウェア問題でたびたび登場します。
英国政府は、LockBitやEvil Corpなどに関連するロシア系ランサムウェア犯罪組織・インフラへの制裁を実施しています。
ただし、「ロシア人=ランサムウェア攻撃者」「ロシア政府=すべてのランサムウェア攻撃を指示している」という意味ではありません。
国家によるサイバー活動と、金銭目的のサイバー犯罪組織は分けて考える必要があります。
地理・地政学から見ると違いが分かりやすい
| 国 | ランサムウェア・サイバー攻撃をめぐる環境 | 防御面の特徴 |
| アメリカ | 世界有数の経済規模で攻撃者にとって価値の高い標的が多い | EDR・XDR・クラウドなど総合力 |
| イスラエル | 地域紛争と国家レベルのサイバー攻撃を継続的に経験 | 検知・分析・インシデント対応 |
| 韓国 | 北朝鮮という国家系サイバー脅威を継続的に想定 | エンドポイント・ネットワーク・ランサムウェア防御 |
| エストニア | ロシアと隣接し、社会のデジタル依存度も高い | レジリエンス・国家防御・復旧 |
| イギリス | 高価値な企業・公共サービスが多く、ロシア系犯罪組織への対応も必要 | 脅威分析・捜査・インシデント対応 |
| 日本 | 製造業・中小企業・サプライチェーンへの被害が課題 | OT・製造業・事業継続との組み合わせ |
※各国の被害件数は報告制度や集計基準が異なるため、単純な件数比較はできません。
セキュリティ技術は「攻撃されてきた歴史」とも関係する
セキュリティ技術が発展する背景には、IT企業や研究者が多いという理由だけではなく、その国が現実にどのような脅威へさらされているかも関係します。
韓国であれば北朝鮮、イスラエルであれば地域の地政学的緊張、エストニアであればロシアとの関係と高度な電子政府、アメリカやイギリスであれば攻撃者にとって価値の高い企業・重要インフラの多さなどです。
特にランサムウェアは金銭目的の犯罪である一方、北朝鮮系アクターのように国家目的・資金獲得・諜報活動が重なっているケースも確認されています。
まとめ
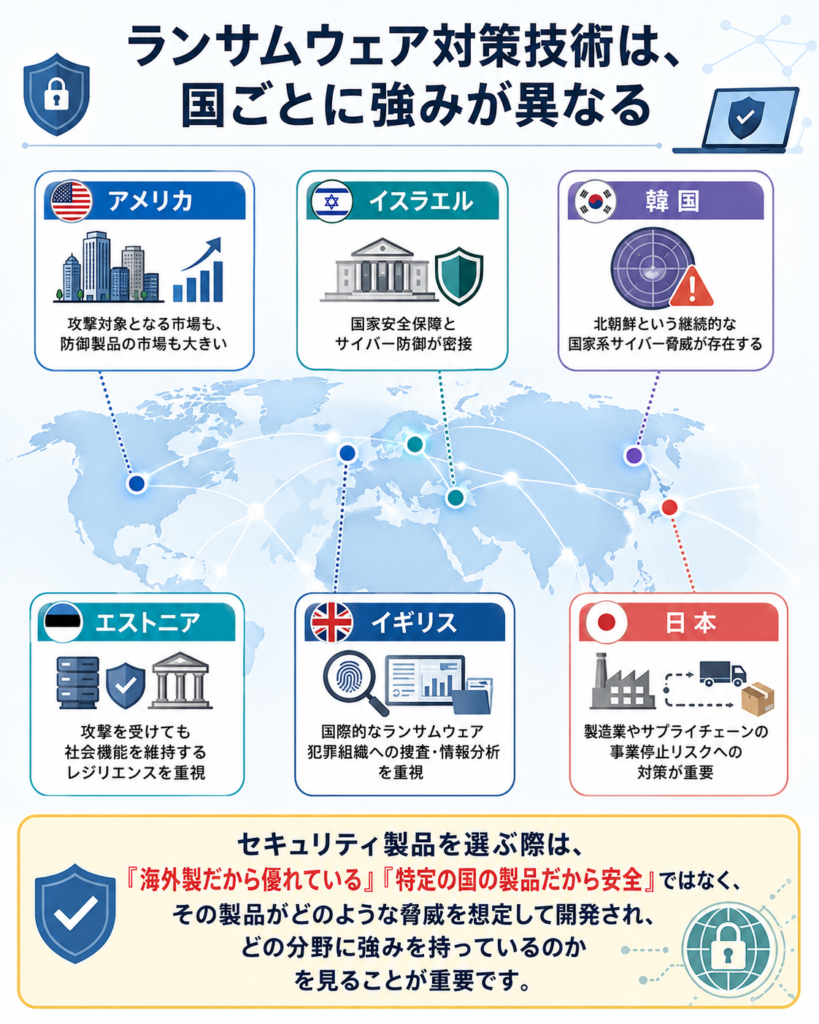
ランサムウェア対策技術を見ると、それぞれの国が置かれている環境によって特徴が異なります。
アメリカ
→ 攻撃対象となる市場も、防御製品の市場も大きい
イスラエル
→ 国家安全保障とサイバー防御が密接
韓国
→ 北朝鮮という継続的な国家系サイバー脅威が存在する
エストニア
→ 攻撃を受けても社会機能を維持するレジリエンスを重視
イギリス
→ 国際的なランサムウェア犯罪組織への捜査・情報分析を重視
日本
→ 製造業やサプライチェーンの事業停止リスクへの対策が重要
という違いがあります。
セキュリティ製品を選ぶ際も、「海外製だから優れている」「特定の国の製品だから安全」と考えるのではなく、その製品がどのような脅威を想定して開発され、どの分野に強みを持っているのかを見ることが重要です。