Category
VPN・RDPが狙われる理由と今すぐ見直すべき設定

ランサムウェアの入口は、メールだけではない
ランサムウェアというと、不審なメールの添付ファイルを開いて感染するイメージがあるかもしれません。
しかし近年は、VPN機器、リモートデスクトップ、公開サーバー、クラウドサービスなど、外部から社内環境へ接続できる仕組みが攻撃の入口になるケースが目立っています。
Sophosの「State of Ransomware 2025」では、ランサムウェア被害の主な原因として「悪用された脆弱性」が第1位とされています。これは、VPN機器や公開サーバーなど、外部からアクセス可能な機器の脆弱性管理が重要であることを示しています。
また、IPAの「情報セキュリティ10大脅威 2026」では、組織向け脅威の第4位に「システムの脆弱性を悪用した攻撃」、第8位に「リモートワーク等の環境や仕組みを狙った攻撃」が入っています。
なぜVPN・RDPが狙われるのか
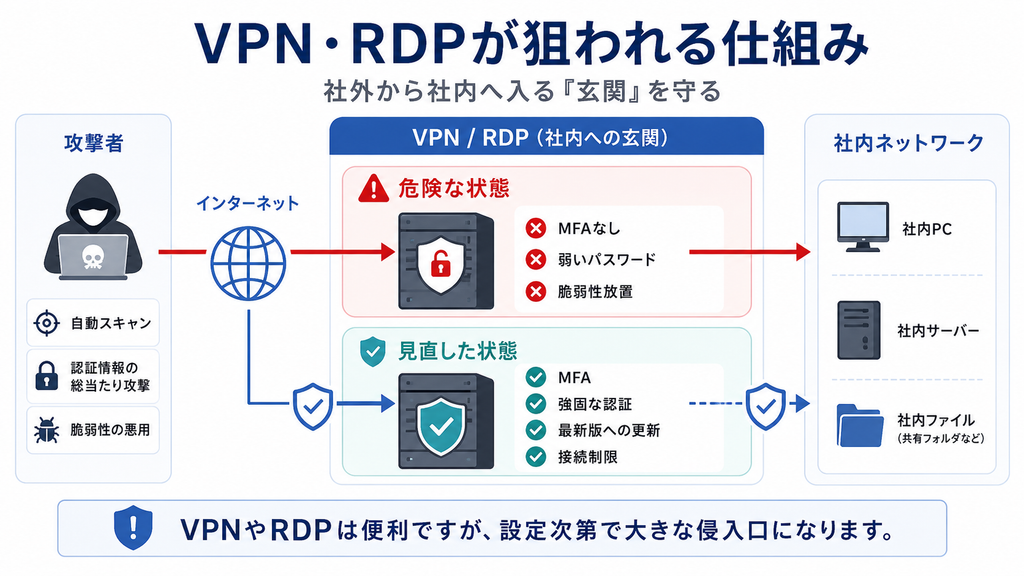
VPNやRDPは、社外から社内ネットワークに接続するための便利な仕組みです。
しかし、攻撃者から見ると、社内へ侵入するための「玄関」でもあります。
特に次のような状態は危険です。
| 狙われやすい状態 | リスク |
|---|---|
| VPN機器の更新が止まっている | 既知の脆弱性を悪用される |
| RDPをインターネットに直接公開している | 総当たり攻撃や認証情報悪用の対象になる |
| 多要素認証を使っていない | ID・パスワード流出時に侵入されやすい |
| 退職者アカウントが残っている | 不要なアカウントが侵入口になる |
| ログ監視をしていない | 不審なログインに気づけない |
| 接続元IPを制限していない | 世界中から攻撃対象になる |
Verizonの2025年DBIRでは、侵害における第三者関与が15%から30%へ倍増し、認証情報の悪用や脆弱性の悪用が主要な初期侵入経路として示されています。外部サービス、委託先、リモートアクセス環境を含めた管理が重要です。
今すぐ見直すべき設定
VPN機器を最新状態にする
VPN機器、ルーター、ファイアウォールのファームウェアを確認し、最新のセキュリティ更新を適用しましょう。
保守期限が切れている機器は、脆弱性が修正されない可能性があるため、交換を検討する必要があります。
多要素認証を導入する
ID・パスワードだけでVPNやクラウドサービスに入れる状態は危険です。
認証情報が漏えいした場合、攻撃者が正規ユーザーになりすまして侵入する恐れがあります。
VPN、管理画面、クラウドサービス、リモートアクセス環境には、多要素認証を導入しましょう。
RDPを直接公開しない
リモートデスクトップをインターネットに直接公開している場合、攻撃者から狙われやすくなります。
必要な場合でも、VPN経由にする、接続元IPを制限する、多要素認証を組み合わせるなどの対策が必要です。
不要なアカウントを削除する
退職者、異動者、一時利用者のアカウントが残っていると、攻撃者に悪用される可能性があります。
定期的にアカウント棚卸しを行い、不要なアカウントを削除しましょう。
管理者権限を最小化する
攻撃者が管理者権限を取得すると、社内ネットワーク全体に被害が広がりやすくなります。
管理者権限は必要最小限にし、通常業務用アカウントと管理者アカウントを分けることが重要です。
ログを確認する
次のようなログは、攻撃の兆候である可能性があります。
| ログの例 | 注意点 |
|---|---|
| 深夜や休日のログイン | 通常業務と異なる時間帯 |
| 海外IPからのアクセス | 利用実態と合わない地域 |
| ログイン失敗の急増 | 総当たり攻撃の可能性 |
| 退職者アカウントの利用 | アカウント管理不備 |
| 管理者アカウントの異常利用 | 権限悪用の可能性 |
VPN・RDP対策のチェックリスト
| 項目 | 確認 |
|---|---|
| VPN機器を最新状態にしている | □ |
| 保守切れ機器を使っていない | □ |
| VPNに多要素認証を導入している | □ |
| RDPを直接公開していない | □ |
| 接続元IPを制限している | □ |
| 不要アカウントを削除している | □ |
| 管理者権限を最小限にしている | □ |
| 不審なログインを監視している | □ |
| ログイン失敗の急増を検知できる | □ |
| リモート接続ルールを文書化している | □ |
まとめ
VPNやRDPは、リモートワークや外部作業に欠かせない便利な仕組みです。
しかし、設定や運用を誤ると、攻撃者にとっての侵入口になります。
ランサムウェア対策では、感染後の対応だけでなく、そもそも侵入されない環境を作ることが重要です。
まずは、自社の外部公開サービス、VPN機器、RDP設定、アカウント管理を見直しましょう。