Category
ランサムウェア感染の仕組み・手口

侵入してすぐ暗号化するのではなく、内部で準備してから攻撃する
ランサムウェアは、単に「怪しいファイルを開いたら感染する」というものだけではありません。近年の攻撃では、攻撃者が企業ネットワークへ侵入し、内部を調査し、重要データを盗み、バックアップを狙い、最後に一斉に暗号化するケースが増えています。
企業や組織の内部ネットワークに攻撃者が侵入した後、情報窃取やランサムウェアによる暗号化を行う攻撃を「侵入型ランサムウェア攻撃」と呼んでいます。 これは、1台のパソコンだけで終わる被害ではなく、社内全体の業務停止につながる可能性がある攻撃です。
1. まず攻撃者は「入口」を探す
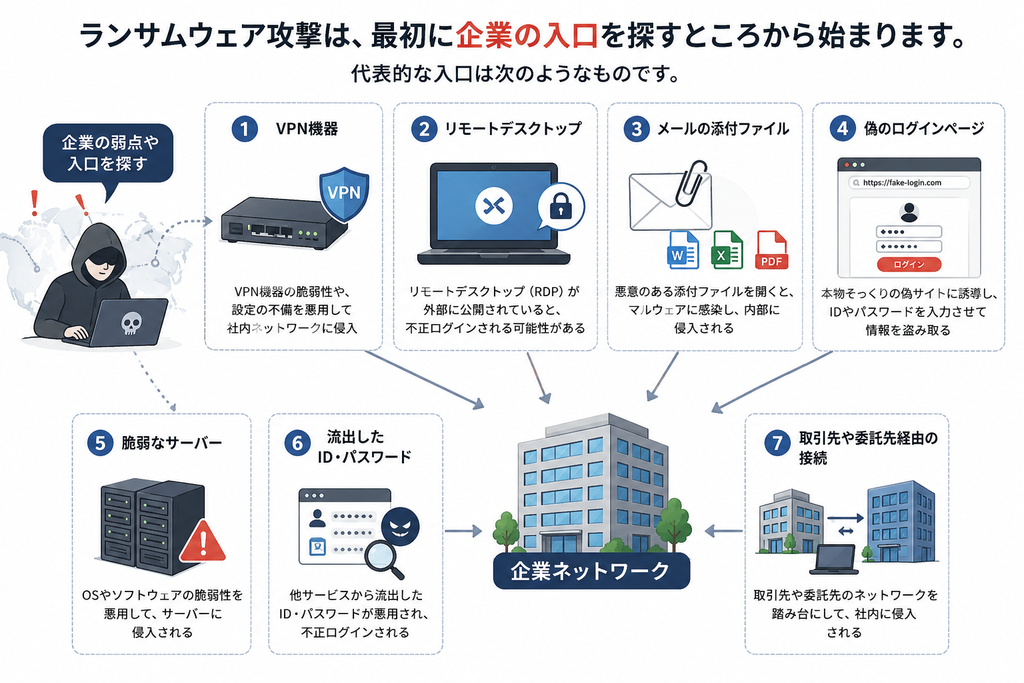
ランサムウェア攻撃は、最初に企業の入口を探すところから始まります。
代表的な入口は次のようなものです。
- VPN機器
- リモートデスクトップ
- メールの添付ファイル
- 偽のログインページ
- 脆弱なサーバー
- 流出したID・パスワード
- 取引先や委託先経由の接続
警察庁サイバー警察局の令和7年上半期資料では、ぜい弱性探索行為などの不審なアクセス件数が、1日・1IPアドレスあたり9,085.4件と高水準で推移しているとされています。(警察庁サイバー警察局 )
つまり、攻撃者は日常的にインターネット上の弱点を探しているということです。 特に注意すべきなのは、VPNやリモートデスクトップです。テレワークや外部接続のために使われる仕組みは便利な一方で、脆弱性や設定不備があると、攻撃者にとって社内ネットワークへの入口になります。
2. ID・パスワードを使って正規ユーザーのように侵入する
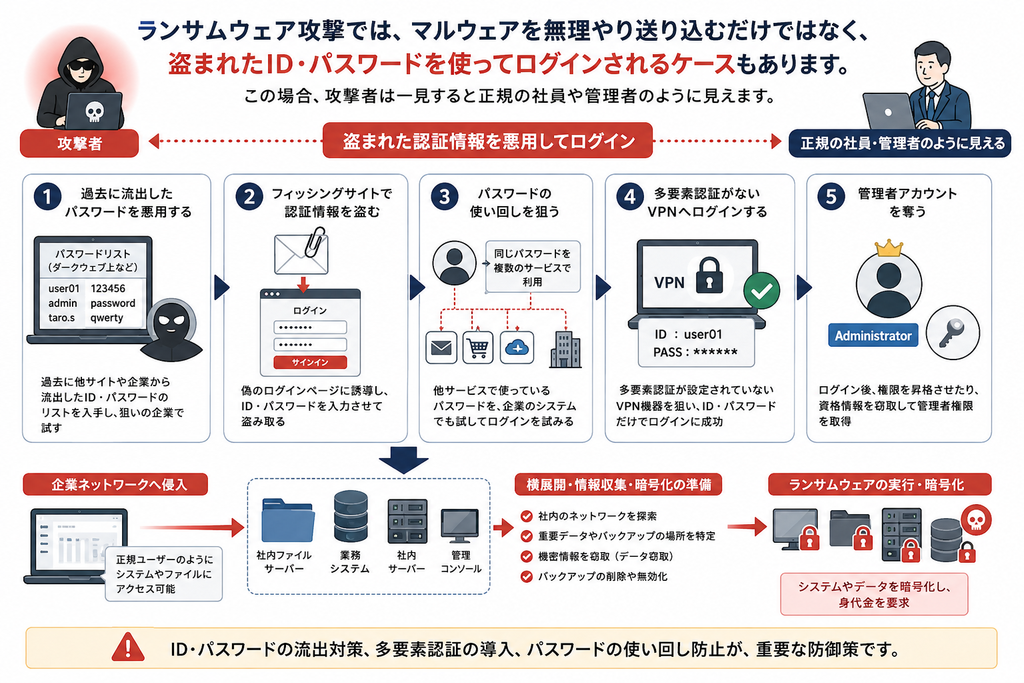
ランサムウェア攻撃では、マルウェアを無理やり送り込むだけではなく、盗まれたID・パスワードを使ってログインされるケースもあります。 この場合、攻撃者は一見すると正規の社員や管理者のように見えます。
たとえば、次のような経路です。
- 過去に流出したパスワードを悪用する
- フィッシングサイトで認証情報を盗む
- パスワードの使い回しを狙う
- 多要素認証がないVPNへログインする
- 管理者アカウントを奪う
この手口が厄介なのは、ウイルス感染のようにすぐ異常が見えない点です。正規のログインに見えるため、ログ監視やEDRがない環境では、侵入に気づくのが遅れやすくなります。
3. 侵入後、すぐには暗号化しない
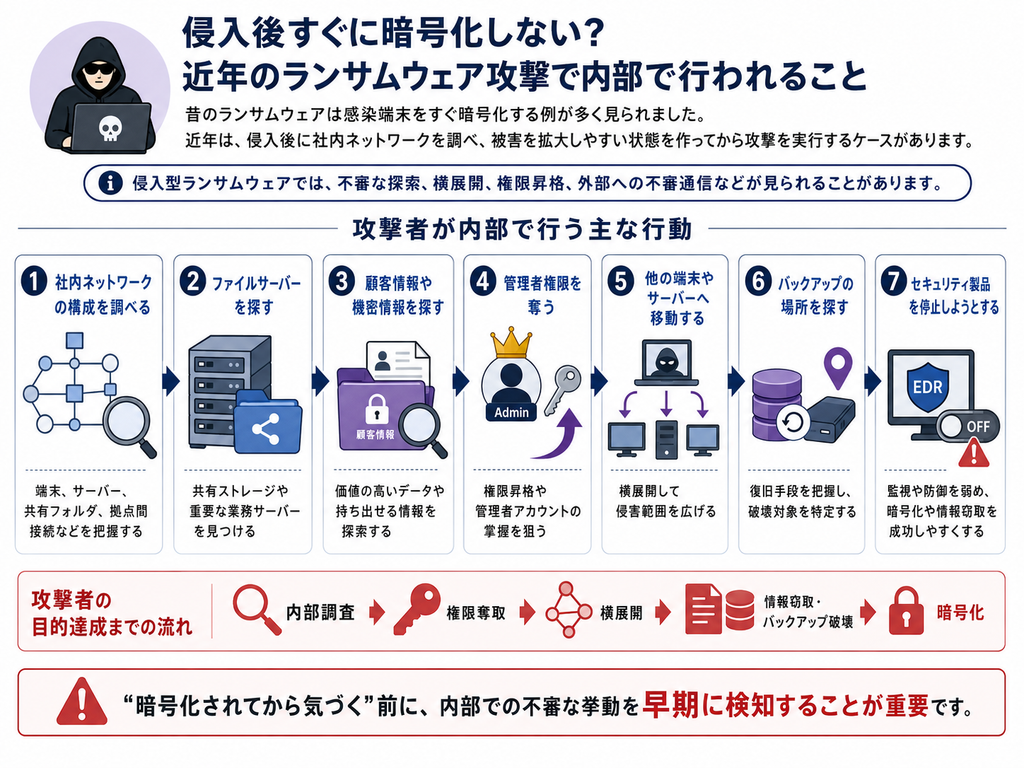
昔のランサムウェアは、感染した端末のファイルをすぐ暗号化するタイプが多く見られました。 しかし近年の攻撃では、侵入後すぐに暗号化するとは限りません。攻撃者は社内ネットワークを調べ、より大きな被害を出せる状態を作ってから攻撃を実行します。
JPCERT/CCも、侵入型ランサムウェア攻撃では、ネットワーク内部での不審な探索、横展開、権限昇格、ファイルを外部へ送信する不審な通信などが見られる可能性があると説明しています。(JP-CERT)
攻撃者が内部で行う主な行動は、次のとおりです。
- 社内ネットワークの構成を調べる
- ファイルサーバーを探す
- 顧客情報や機密情報を探す
- 管理者権限を奪う
- 他の端末やサーバーへ移動する
- バックアップの場所を探す
- セキュリティ製品を停止しようとする
つまり、ランサムウェアは「感染した瞬間」だけが問題ではありません。侵入から暗号化までの間に、攻撃者が社内を調査している可能性があります。
4. 社内ネットワーク内で被害を広げる
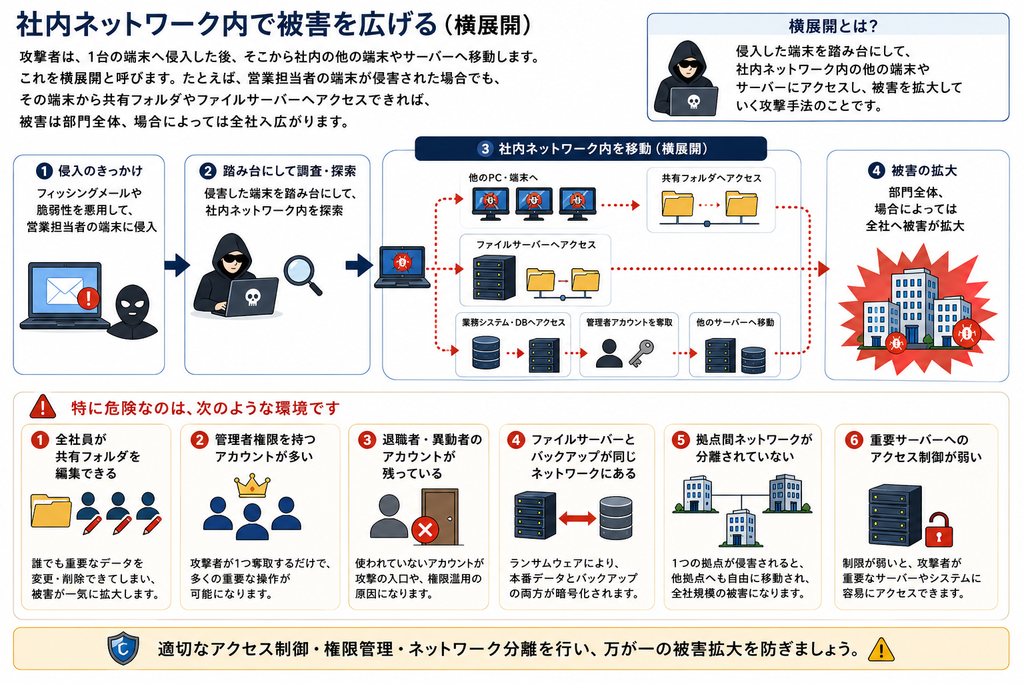
攻撃者は、1台の端末へ侵入した後、そこから社内の他の端末やサーバーへ移動します。これを横展開と呼びます。 たとえば、営業担当者の端末が侵害された場合でも、その端末から共有フォルダやファイルサーバーへアクセスできれば、被害は部門全体、場合によっては全社へ広がります。
特に危険なのは、次のような環境です。
- 全社員が共有フォルダを編集できる
- 管理者権限を持つアカウントが多い
- 退職者・異動者のアカウントが残っている
- ファイルサーバーとバックアップが同じネットワークにある
- 拠点間ネットワークが分離されていない
- 重要サーバーへのアクセス制御が弱い
攻撃者にとって、1つのアカウントで多くのシステムにアクセスできる環境は非常に都合が良い状態です。逆に、アクセス権限が適切に制限されていれば、侵入されても被害範囲を小さくできます。
5. データを盗んでから暗号化する
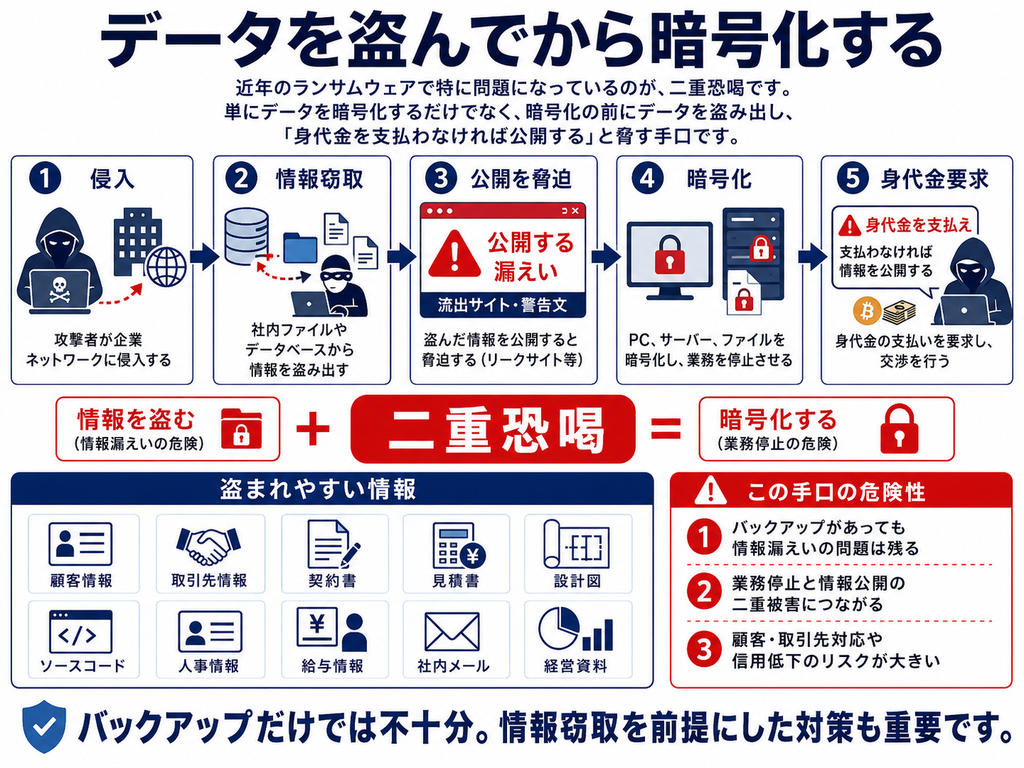
近年のランサムウェアで特に問題になっているのが、二重恐喝です。 これは、単にデータを暗号化するだけでなく、暗号化の前にデータを盗み出し、「身代金を支払わなければ公開する」と脅す手口です。
盗まれやすい情報には、次のようなものがあります。
- 顧客情報
- 取引先情報
- 契約書
- 見積書
- 設計図
- ソースコード
- 人事
- 給与情報
- 社内メール
- 経営資料
この手口では、バックアップから復旧できたとしても、情報漏えいリスクは残ります。そのため、企業は「業務復旧」と「情報流出対応」の両方を迫られます。
JPCERT/CCも、被害を受けた組織では、暗号化だけでなく、自組織から窃取されたとみられるファイルを暴露すると脅迫されるケースがあると説明しています。(JP-CERT)
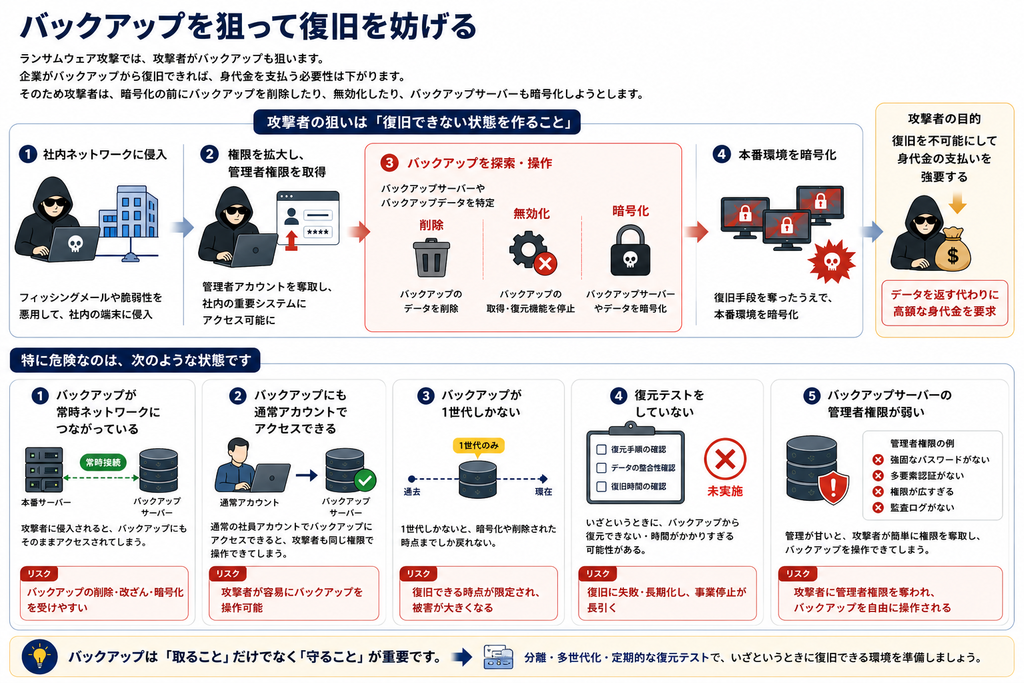
6. バックアップを狙って復旧を妨げる
ランサムウェア攻撃では、攻撃者がバックアップも狙います。 企業がバックアップから復旧できれば、身代金を支払う必要性は下がります。そのため攻撃者は、暗号化の前にバックアップを削除したり、無効化したり、バックアップサーバーも暗号化しようとします。
特に危険なのは、次のような状態です。
- バックアップが常時ネットワークにつながっている
- バックアップにも通常アカウントでアクセスできる
- バックアップが1世代しかない
- 復元テストをしていない
- バックアップサーバーの管理者権限が弱い
バックアップは「取っている」だけでは不十分です。攻撃者に消されない、改ざんされない、そして実際に復元できる状態でなければなりません。
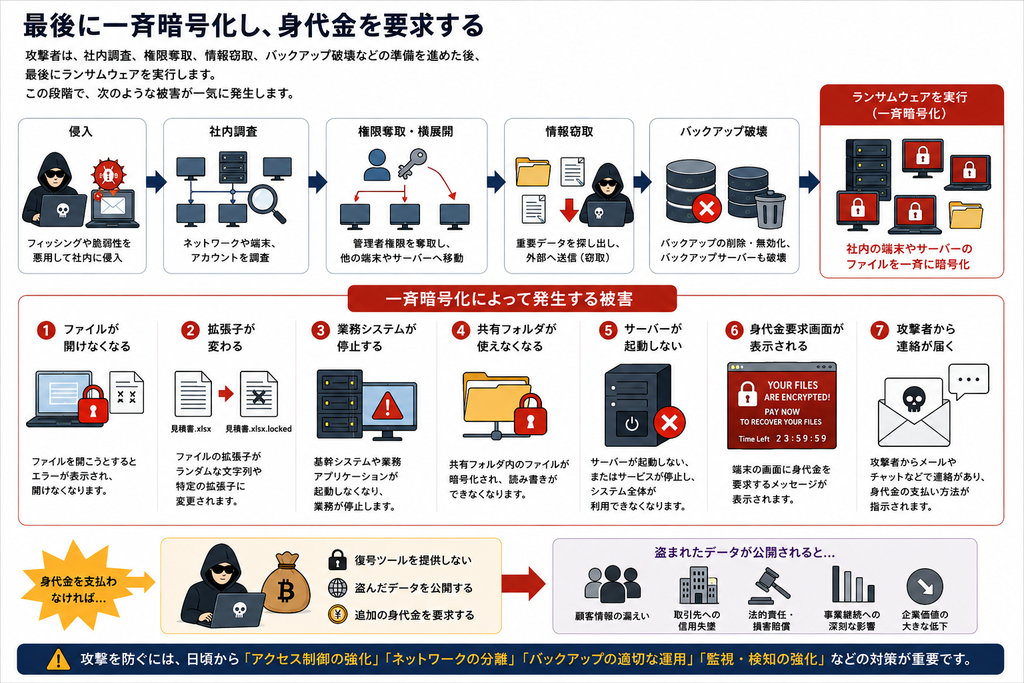
7. 最後に一斉暗号化し、身代金を要求する
攻撃者は、社内調査、権限奪取、情報窃取、バックアップ破壊などの準備を進めた後、最後にランサムウェアを実行します。 この段階で、次のような被害が一気に発生します。
- ファイルが開けなくなる
- 拡張子が変わる
- 業務システムが停止する
- 共有フォルダが使えなくなる
- サーバーが起動しない
- 身代金要求画面が表示される
- 攻撃者から連絡が届く
この時点で初めて気づく企業も少なくありません。しかし、実際にはその前から攻撃者が社内に侵入し、準備を進めていた可能性があります。
まとめ:ランサムウェアは「侵入後に被害を拡大する攻撃」
ランサムウェアは、単に1台のパソコンへ感染し、すぐにファイルを暗号化するだけの攻撃ではありません。
近年の攻撃では、攻撃者が企業のネットワークへ侵入した後、時間をかけて内部を調査し、より大きな被害を与えられる状態を作ってから、情報窃取や一斉暗号化を実行するケースがあります。
典型的な攻撃の流れは、次のように整理できます。
- まず攻撃者は「入口」を探す
- IDパスワードを使って正規ユーザーのように侵入する
- 侵入後、すぐには暗号化しない
- 社内ネットワーク内で被害を広げる
- データを盗んでから暗号化する
- バックアップを狙って復旧を妨げる
- 最後に一斉暗号化し、身代金を要求する
このような流れを見ると、ランサムウェア対策は「怪しいメールを開かない」といった入口対策だけでは不十分であることが分かります。
重要なのは、次の3つの考え方です。
1. 侵入させない
VPNやリモートアクセス機器を最新の状態に保ち、多要素認証などで不正アクセスを防ぎます。
2. 侵入されても広げない
アクセス権限の最小化、ネットワーク分離、EDRやログ監視などにより、攻撃者が社内で自由に移動できない環境を作ります。
3. 暗号化されても復旧できる
バックアップを本番環境から分離し、複数世代で保管するとともに、定期的な復元テストを行います。
つまり、ランサムウェア対策とは「感染した端末を直すための対策」だけではありません。
侵入を防ぎ、侵入されても被害を広げず、万が一暗号化されても事業を復旧できるようにするための防御設計が重要です。